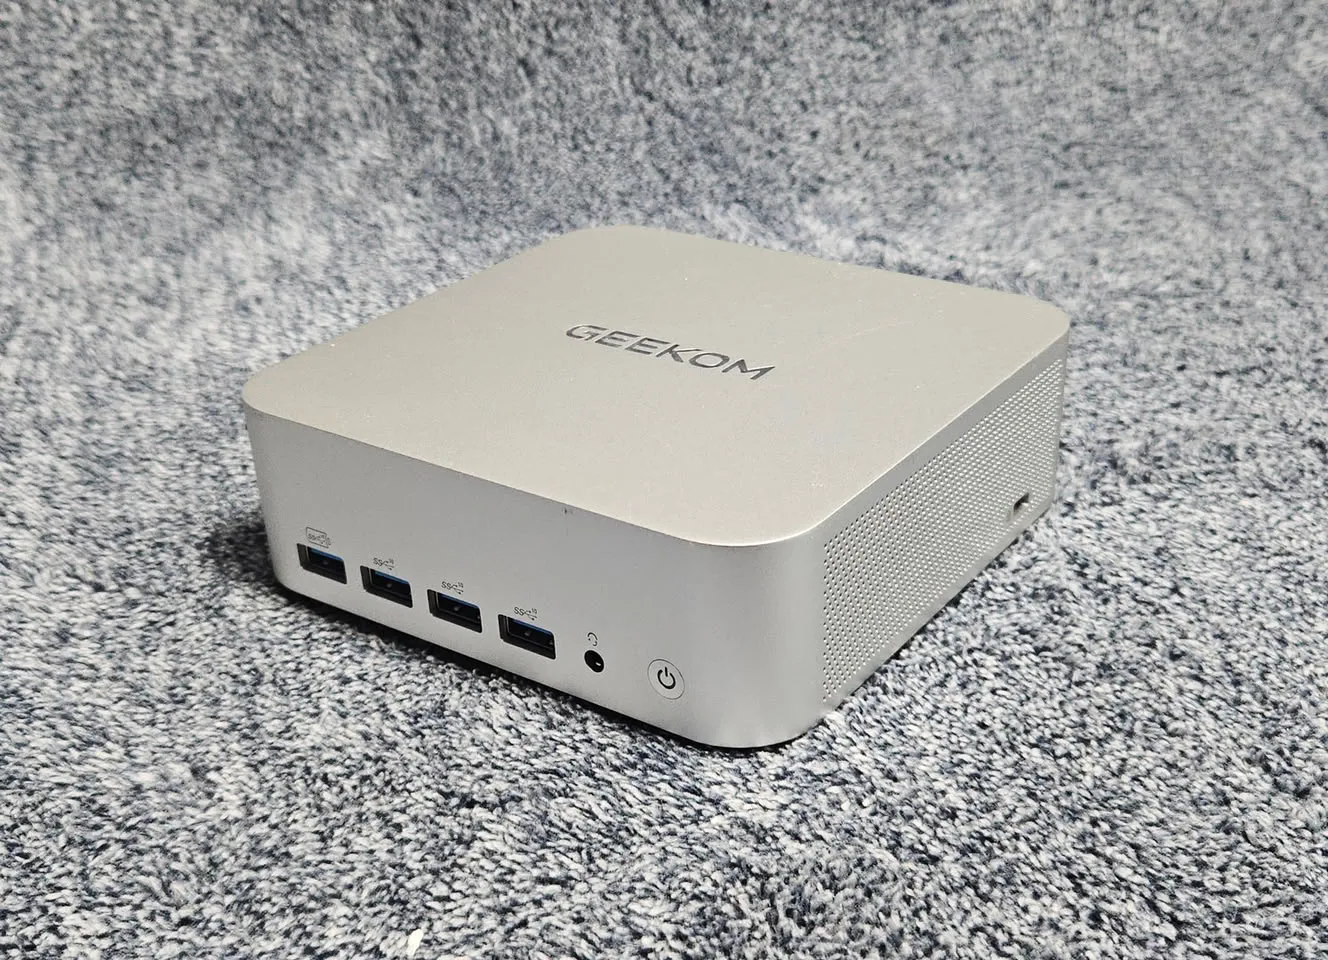
Geekom a retiré des pages de téléchargement de pilotes réseau pour ses mini-PC AMD après la découverte d’un malware, Asruex, dans une archive officielle. Le fichier incriminé, toujours accessible via les moteurs de recherche, était hébergé sur une ancienne page de support.
Un pilote réseau contaminé par Asruex
Le fichier concerné, nommé Install_PCIE_Win11_11.10.0720.2022_11222022.exe, était inclus dans les archives de pilotes pour les modèles A7, A8, AE7, AE8, AX7 Pro et AX8 Pro. Plusieurs services d’analyse (VirusTotal, FileScan.IO, MetaDefender, YARAify) ont détecté la présence du cheval de Troie Asruex, capable d’exécuter des commandes à distance, de voler des données ou d’intercepter des frappes clavier. Une signature numérique Realtek invalide confirme que le binaire a été modifié après sa signature.
Le problème ne touche pas les machines livrées avec Windows préinstallé, mais uniquement les utilisateurs ayant téléchargé et installé manuellement le pilote depuis le site de Geekom. Le constructeur précise que la page en question, bien que non accessible via la navigation classique du site, restait indexée par les moteurs de recherche.
Réaction de Geekom : suppression et excuses
Geekom a retiré les pages concernées et présentées ses excuses, reconnaissant que le fichier provenait d’une ressource obsolète non supprimée lors de la migration vers un nouveau système de support. Le constructeur affirme avoir vérifié ses pages actuelles et n’y avoir trouvé aucune anomalie. Il invite désormais les utilisateurs à privilégier les pilotes via Windows Update, le site officiel de Realtek ou sa rubrique Support actuelle.
Pour les utilisateurs ayant installé le pilote contaminé, Geekom recommande de supprimer toute copie locale, de lancer une analyse antivirus (Windows Security ou autre) et, en cas de doute, de réinstaller Windows. Aucune explication n’est fournie sur l’origine de la contamination ou la chronologie de l’incident.
Un problème récurrent chez les fabricants de mini-PC
Cet incident rappelle celui d’AceMagic en 2024, dont des mini-PC avaient été livrés avec des malwares (Bladabindi, Redline) préinstallés en usine. Contrairement à AceMagic, Geekom n’a pas distribué de machines déjà infectées, mais un pilote téléchargeable. Les analyses montrent que le fichier était déjà signalé dès février 2025 sur YARAify et décembre 2024 sur d’autres plateformes.
Les mini-PC, souvent proposés par des fabricants moins établis, posent régulièrement des questions sur la fiabilité de leur suivi logiciel. Les experts conseillent systématiquement de privilégier les pilotes officiels des fabricants de composants (AMD, Intel, Realtek) ou Windows Update, plutôt que ceux fournis par les constructeurs de mini-PC.
« Le problème remonte à une ressource obsolète que nous n’avons pas supprimée à temps de nos anciennes pages, et nous sommes désolés pour l’inquiétude et les désagréments causés à nos utilisateurs et à la communauté. » — Geekom, communiqué officiel
 À découvrirLes entreprises privées de cybersécurité autorisées à pirater des cybercriminels à l’étranger
Que faire si vous êtes concerné ?
- Ne pas exécuter le fichier Install_PCIE_Win11_11.10.0720.2022_11222022.exe s’il a été téléchargé.
- Supprimer toute copie locale du fichier et lancer une analyse antivirus complète.
- Réinstaller le pilote réseau via Windows Update, le site de Realtek ou la rubrique Support actuelle de Geekom.
- En cas d’exécution du fichier, envisager une réinstallation complète de Windows.
- Signaler l’incident à la DGCCRF via SignalConso ou à la plateforme 17Cyber en cas de compromission avérée.
Si Geekom a réagi rapidement en retirant les fichiers contaminés, l’absence d’explications sur l’origine de la faille et la persistance du problème pendant des mois interrogent. L’incident souligne une fois de plus les risques liés aux téléchargements de pilotes depuis des sources tierces, y compris officielles, et la nécessité de vérifier systématiquement les signatures numériques.
Sources
Tom's Hardware — Geekom admet avoir distribué des pilotes réseau infectés par un malware
Clubic — Geekom s’excuse après la découverte d’un malware dans ses pilotes
TechPowerUp — Geekom retire ses pages de téléchargement après la découverte de malwares
Clubic — Attention, des fichiers malveillants dans les pilotes des mini-PC Geekom
Commentaires 0
Connecte-toi pour participer à la discussion.
Sois le premier à commenter.