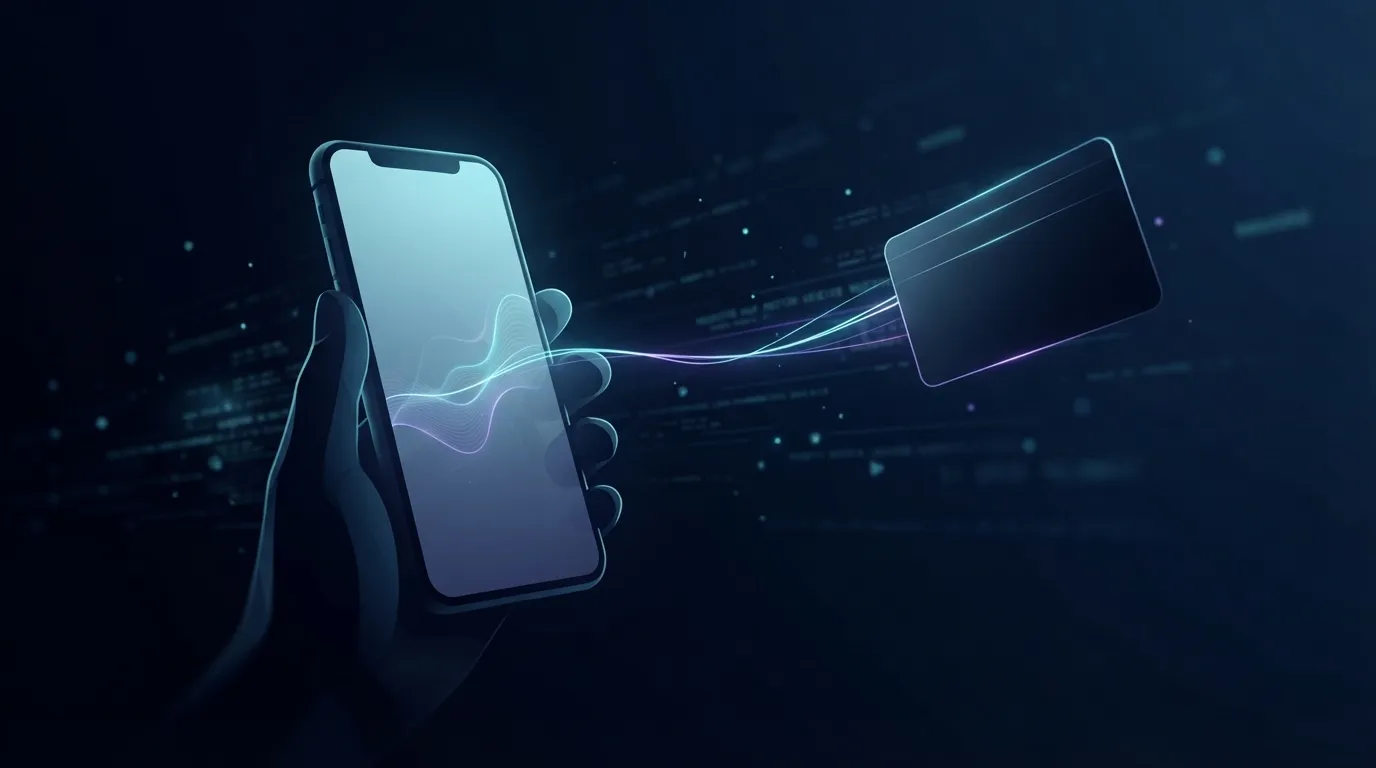
Les fraudeurs n’ont plus besoin de subtiliser votre carte bancaire pour l’exploiter. Ils utilisent désormais votre smartphone comme relais pour capter ses données NFC et effectuer des paiements à distance, sans que vous ne remarquiez rien.
Un logiciel malveillant transforme votre téléphone en lecteur relais
Un logiciel malveillant nommé SuperCard X, identifié par la société de cybersécurité Cleafy dans un rapport publié en 2025, permet de lire les données d’une carte bancaire via sa puce NFC, directement depuis un smartphone Android. Une fois les informations récupérées, elles sont transmises en temps réel à un complice équipé d’un terminal de paiement ou d’un distributeur de billets. Le terminal valide alors la transaction comme si la carte était physiquement présente.
Cette technique, appelée relais NFC, exploite une faille de conception des cartes actuelles : elles ne vérifient pas la distance logique de l’échange, seulement la portée physique. Tant que le dialogue entre la puce et le lecteur est valide, la carte ne détecte pas que son interlocuteur se trouve à des kilomètres. Un protocole de sécurité, le DBP (Distance-Bounding Protocol), pourrait remédier à ce problème, mais il n’est pas encore généralisé.
Une arnaque qui commence par un faux appel bancaire
L’attaque débute souvent par un message ou un appel frauduleux imitant votre banque. Le faux conseiller pousse la victime à révéler le code de sa carte, à augmenter ses plafonds de paiement, puis à installer une application présentée comme un outil de sécurité. En réalité, il s’agit de SuperCard X ou d’un logiciel similaire, NGate, repéré un an plus tôt. Une fois installé, le faux conseiller demande à la victime d’approcher sa carte du dos du téléphone pour une « vérification ». En quelques secondes, les données de la carte sont aspirées et transmises aux serveurs des pirates.
Ces logiciels malveillants ne nécessitent qu’une seule autorisation : l’accès au NFC. Cela les rend presque invisibles pour les antivirus classiques, contrairement aux virus bancaires traditionnels, qui demandent de nombreuses permissions. SuperCard X est même proposé en location à d’autres malfaiteurs, sous forme d’abonnement.
Une fraude déjà active en Europe, et difficile à détecter
Cette méthode a d’abord été repérée en Italie, mais elle pourrait se diffuser partout où le paiement sans contact est largement adopté. Les escrocs multiplient souvent les petits retraits pour rester discrets, et la victime ne remarque rien, croyant simplement confirmer que sa carte fonctionne encore. Aucune banque ne demande jamais de poser sa carte contre son téléphone sur les instructions d’un conseiller : c’est le seul moyen de se protéger.
 À découvrirSamsung Wallet permet désormais d’utiliser son smartphone comme clé pour les Volkswagen électriques
Une industrialisation de la fraude en marche
Parallèlement, des outils comme celui décrit par ZATAZ, vendu 500 €, permettent d’industrialiser ces fraudes. Ce « panel » centralise les logs (traces d’interaction avec les victimes), synchronise les données avec Telegram, et permet à plusieurs opérateurs de coordonner leurs actions depuis une seule interface. Les victimes actives sont priorisées, et les informations sont exploitées en temps réel, réduisant le délai entre la collecte et l’utilisation des données.
Ce système organise le travail entre différents malfaiteurs, avec des profils invités limités à la lecture, et une synchronisation qui permet de réagir rapidement. L’objectif est clair : transformer une fraude artisanale en opération structurée, capable de traiter un grand nombre de victimes simultanément.
Le paiement sans contact reste pratique, mais cette nouvelle méthode rappelle que la sécurité repose aussi sur la vigilance. Ranger sa carte dans un étui anti-RFID ou surveiller ses relevés bancaires limite les risques. Les banques, elles, ont l’obligation de rembourser les transactions non autorisées. Après l’IA qui aide à choisir un smartphone reconditionné, voici une autre facette des risques liés à la technologie.
Commentaires 0
Connecte-toi pour participer à la discussion.
Sois le premier à commenter.